
La sécurité des données consiste à protéger l’intégrité, la disponibilité et la confidentialité des informations que l’on manipule : comptes de réseaux sociaux, fichiers clients, accès publicitaires, statistiques.
Pour un community manager, un freelance ou un créateur de contenu, elle repose sur peu de gestes (mots de passe uniques, double authentification, sauvegardes, accès partagés maîtrisés) et sur les quelques obligations RGPD à connaître.
Découvrez quelques articles qui détaillent aussi des points essentiels, avec le guide complet sur la sécurité des données, un dossier sur le phishing et la manière de s’en protéger et quelques conseils de cybersécurité pour les influenceurs pour un des utilisateurs spécifiques.

Qu’est-ce que recouvre la sécurité des données ?
Dans le langage courant, on confond souvent ces 3 termes ; sécurité des données, protection des données et cybersécurité. Les trois notions se recoupent, mais elles ne désignent pas la même chose.
- La cybersécurité : elle vise l’ensemble des systèmes : ordinateurs, réseaux, comptes, applications.
- La sécurité des données : elle s’intéresse à l’information elle-même : qui peut y accéder, qui peut la modifier, et si elle reste disponible quand on en a besoin.
- La protection des données personnelles : elle relève du droit : la RGPD (règlementation générale sur la protection des données) fixe ce que l’on a le droit de collecter et comment le faire.
Selon l’EDPB, la RGPD impose aux responsables de traitement et aux sous-traitants des mesures techniques et organisationnelles appropriées. Les trois composantes sont :
1. La confidentialité : seules les personnes autorisées accèdent aux données.
2. L’intégrité : les données ne sont pas altérées.
3. La disponibilité : elles restent accessibles.
Une défaillance peut entraîner une image dégradée, une perte de confiance, des coûts de remise en état, voire une cessation d’activité. Pour un professionnel des réseaux sociaux, cela se traduit très concrètement : un accès à la page d’un client qui tombe entre de mauvaises mains, une base d’abonnés qui fuite, un fichier de planning éditorial effacé la veille d’une campagne.
Pourquoi les métiers de la visibilité sont particulièrement exposés ?
Le community manager détient rarement des données qui ne lui appartiennent pas. Il gère les comptes de marques, de clients ou de collectivités, avec des droits d’administration sur des pages, des outils publicitaires et des messageries. Un seul accès compromis donne donc accès à plusieurs organisations.
Cybermalveillance.gouv.fr, le dispositif national d’assistance aux victimes, indique que le piratage de compte est devenu la menace n°1 pour les publics professionnels. Les vecteurs principaux sont l’hameçonnage, les mots de passe trop simples ou réutilisés, le piratage d’appareils et les logiciels malveillants, souvent grâce à l’ingénierie sociale, c’est-à-dire la manipulation psychologique d’une personne pour qu’elle livre elle-même un accès.
Le même organisme précise qu’un compte professionnel compromis sert de porte d’entrée vers d’autres fraudes : fraude au virement via un compte de facturation, campagnes publicitaires frauduleuses lancées depuis un compte Meta Business, ou hameçonnage des clients à partir d’un compte de plateforme de réservation. Pour un freelance, le risque est double : la perte de ses propres données et la responsabilité vis-à-vis de celles de ses clients.
Les attaques cybercriminelles récurrentes
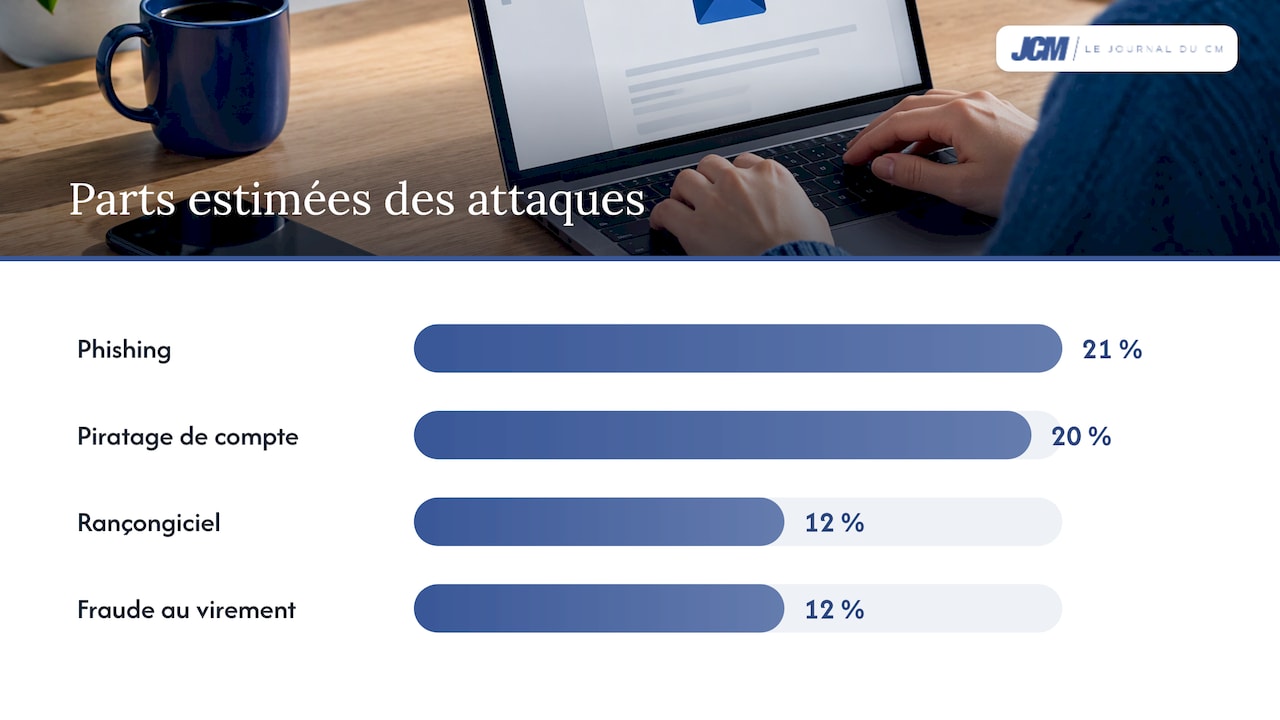
Selon le rapport du site cybermalveillance.gouv.fr de 2024 repris par l’assureur Hiscox, les parts estimées des attaques visant les très petites entreprises se répartissent ainsi :
- Phishing 21 %,
- Piratage de compte 20 %,
- Rançongiciel 12 %
- Fraude au virement 12 %.
Les structures d’un ou deux salariés, comme une agence ou un indépendant, entrent dans cette catégorie.
Les pirates adaptent leurs propres méthodes selon les plateformes, notamment sur les réseaux sociaux avec l’usurpation d’identité. Découvrez aussi une méthode de piratage de comptes Instagram, et un sujet sur les fuites de données touchant TikTok et Instagram. Ce sont des informations utiles pour repérer les risques et les scénarios les plus fréquents.
Quelques chiffres à retenir
Ce tableau rassemble les données majeures évoquées pour une lecture rapide des chiffres :
| Donnée | Chiffre | Source |
|---|---|---|
| Part du phishing dans les attaques visant les TPE | 21 % | Hiscox, d’après Cybermalveillance.gouv.fr |
| Part du piratage de compte | 20 % | Hiscox, d’après Cybermalveillance.gouv.fr |
| TPE/PME faisant une sauvegarde régulière | 45 % (47 % en 2023) | Afnic, novembre 2024 |
| TPE/PME avec mises à jour régulières de correctifs | 41 % (47 % en 2023) | Afnic, novembre 2024 |
| TPE/PME réalisant des audits de sécurité | 11 % (13 % en 2023) | Afnic, novembre 2024 |
| TPE/PME ayant sécurisé l’accès à leurs comptes de réseaux sociaux | 63 % (6 points de moins qu’en 2023) | Afnic, novembre 2024 |
| Délai de notification d’une violation à la CNIL | 72 heures si possible | CNIL |
L’étude de l’Afnic (l’association qui gère les noms de domaine en .fr) montre un recul des bonnes pratiques entre 2023 et 2024. Son directeur général, Pierre Bonis, souligne que les micro-entreprises, TPE et PME ont fait des efforts considérables pour leur présence en ligne, mais qu’il reste encore des marges de progression importantes en cybersécurité.
Pour les professionnels travaillant sur des actions liées à la visibilité, c’est une occasion de se démarquer : un prestataire qui sécurise ses accès rassure ses clients.
Sécuriser ses comptes : les gestes à adopter
La plupart des intrusions exploitent un accès mal protégé. Cinq gestes réduisent fortement le risque.
1. Un mot de passe unique par compte : la réutilisation est l’un des vecteurs de piratage cités par Cybermalveillance.gouv.fr : une fuite sur un site anodin ouvre alors l’accès aux comptes sensibles. Un gestionnaire de mots de passe évite d’avoir à tous les retenir.
2. La double authentification partout où elle existe : elle ajoute une seconde preuve d’identité (application, clé physique, code) en plus du mot de passe. Les comptes de réseaux sociaux, la messagerie, l’outil de publicité et l’espace d’hébergement passent en priorité.
3. Une messagerie solide : la boîte mail sert à réinitialiser presque tous les autres accès. Elle mérite le mot de passe le plus robuste et la double authentification.
4. Une vigilance systématique face aux messages inattendus : fausse notification de violation de droits d’auteur, faux support de plateforme, proposition de collaboration avec un lien ou un fichier : l’hameçonnage s’appuie sur l’urgence. On vérifie l’expéditeur et l’adresse du lien avant tout clic.
5. Des mises à jour régulières : système, navigateur, applications et extensions se mettent à jour. L’étude Afnic montre que seules 41 % des TPE/PME le font régulièrement.
Retrouvez une synthèse des critères de sécurité à maîtriser dans le digital, utile pour construire votre checklist personnelle.
Les points à surveiller : appareils, fichiers et accès partagés
Pour sécuriser ses données il est impératif d’adopter les bons réflexes et surtout de (faire) respecter quelques règles simples à suivre et/ou à mettre en œuvre.
1. Verrouiller ses appareils
Ordinateur et smartphone professionnels se verrouillent par code, ou un accès biométrique avec un verrouillage automatique. Le disque dur se chiffre lorsque le système le permet. Un smartphone qui contient les applications de plusieurs marques est un accès direct à leurs comptes : une perte ou un vol doit pouvoir se traiter en quelques minutes, en déconnectant les sessions à distance.
2. Sauvegarder ses données avant d’être victime d’un vol ou d’une perte
Seules 45 % des TPE/PME font une sauvegarde régulière, selon l’Afnic. Pour un indépendant, un ordinateur volé ou un rançongiciel peut suspendre une activité entière. Une règle simple est de conserver plusieurs copies, sur des supports différents, dont une hors ligne ou hors du lieu de travail. Nous détaillons ce sujet dans ses 5 bonnes pratiques de sauvegarde en agence.
3. Partager les accès sans partager les mots de passe
C’est le point faible classique des métiers du social media : le mot de passe d’une page circule par messagerie, tableur ou capture d’écran. Il est préférable d’adopter rapidement ces quelques réflexes :
- Ajouter chaque intervenant avec son propre profil et des droits limités à sa mission, via les rôles de la plateforme (administrateur, éditeur, annonceur),
- Utiliser un coffre-fort de mots de passe avec partage par dossier plutôt que des envois par message,
- Retirer les accès à la fin d’une mission, d’un contrat ou d’une collaboration avec un stagiaire,
- Tenir à jour la liste de qui a accès à quoi.
La CNIL présente la sécurité comme une obligation adaptée au risque : le choix des mesures dépend de ce qui peut être perdu ou volé et du contexte du traitement. Un compte qui publie des visuels n’appelle pas le même niveau de protection qu’une base d’abonnés avec adresses e-mail.
4. Sécuriser son site web et l’hébergement
Le guide pratique RGPD « Sécurité des données personnelles » de la CNIL (version 2024, mise à jour 2026) demande notamment d’utiliser TLS (le protocole derrière le HTTPS) sur tous les sites web et les pages d’authentification, et d’activer les options HttpOnly et Secure dans les cookies.
Pour un créateur qui gère un blog ou une boutique, cela signifie un certificat valide et une configuration vérifiée. Sur la question de l’hébergement, le journal publie un article pour reprendre le contrôle de ses données sensibles.
Protéger les données des clients et des abonnés
Dès qu’un professionnel gère une liste d’abonnés, un formulaire de contact ou un fichier de prospects, il traite des données personnelles et se trouve soumis au RGPD. Les obligations, résumées par service-public.fr, tiennent en quelques principes :
- Définir une finalité et une base légale pour chaque traitement : pourquoi la donnée est collectée et sur quel fondement.
- Ne collecter que le nécessaire : l’adresse e-mail suffit rarement à justifier la date de naissance.
- Informer les personnes : informer et fixer une durée de conservation des données.
- Sécuriser par des mesures proportionnées au risque : mots de passe, protocole HTTPS, sauvegardes, etc.
- Encadrer les sous-traitants (outil d’emailing, hébergeur, freelance associé) : recourir à un contrat et faciliter l’exercice des droits.
- Recueillir le consentement : notamment pour les cookies non essentiels et pour la prospection électronique lorsqu’il est requis.
Un exemple concret : une community manager indépendante organise un jeu concours pour un client. Elle collecte noms et adresses e-mail. Elle doit informer les participants de l’usage de ces données, ne pas les réutiliser pour une newsletter sans consentement lorsqu’il est requis, supprimer le fichier à l’issue de la durée prévue et protéger l’export par un mot de passe. Un cadre plus large est présenté sur le droit numérique.
Les règles évoluent, et la RGPD reste applicable dans son ensemble. La CNIL décrit son guide de sécurité comme un outil vivant, accompagné d’un journal des modifications qui aide chacun à ajuster son niveau de protection.
Piratage ou fuite : les réflexes durant les premières heures
Un incident se gère dans un ordre précis. La rapidité compte autant que la méthodologie à adopter.
1. Isoler et couper l’accès : Changer les mots de passe concernés, y compris ceux réutilisés ailleurs, déconnecter les sessions et surtout activer la double authentification si elle n’était pas le cas, comme le recommande le site web cybermalveillance.gouv.fr.
2. Conserver les preuves : captures d’écran, e-mails, historique de connexion, publications frauduleuses, etc.
3. Surveiller les comptes liés : Si un IBAN a fuité, le compte bancaire doit être surveillé de près.
4. Prévenir les personnes concernées : en particulier le client dont la page ou la base de données a été touchée.
5. Évaluer l’obligation de notification.
Notifier la CNIL dans les 72 heures
Lorsqu’une violation de données personnelles est susceptible d’engendrer un risque pour les droits et libertés des personnes, le responsable de traitement notifie la CNIL, si possible dans un délai de 72 heures après en avoir pris connaissance, par un téléservice dédié.
Au-delà de ce délai, la notification précise les motifs du retard, puis elle est complétée dès que de nouveaux éléments sont connus. Si le risque est élevé, les personnes concernées sont informées elles aussi (article 34 du RGPD). Toutes les violations sont consignées dans un registre interne, même celles qui ne sont pas notifiées (article 33, paragraphe 5).
Un freelance ou une agence qui agit pour le compte d’un client est le plus souvent un sous-traitant : il alerte le client sans attendre, car c’est lui qui notifie. Les contrats fixent souvent un délai plus court que 72 heures, d’où l’intérêt de prévoir ce point à la signature.
Faut-il une PSSI quand on travaille dans le digital ?
La PSSI signifie Politique de Sécurité des Systèmes d’information : c’est un document qui fixe les règles de protection d’une organisation (accès, sauvegardes, appareils, réaction aux incidents). Son caractère obligatoire dépend du secteur d’activité et des exigences imposées par les clients ou les certifications visées.
Pour un indépendant ou une petite agence, une version courte et appliquée vaut mieux qu’un long texte jamais relu : une page qui recense les outils utilisés, qui a accès à quoi, comment sont faites les sauvegardes et qui prévenir en cas d’incident. Les grands donneurs d’ordre la demandent de plus en plus dans leurs appels d’offres, et elle devient un argument commercial.
FAQ : Questions fréquentes sur la sécurité des données
Qu’est-ce que la protection des données ?
La protection des données désigne l’ensemble des règles et pratiques qui encadrent la collecte, l’usage et la conservation des informations, en particulier personnelles.
En France, elle repose sur la RGPD et la loi Informatique et Libertés, contrôlées par la CNIL. La sécurité des données en est le volet technique et organisationnel.
Quelles sont les méthodes de piratage les plus courantes ?
Selon Cybermalveillance.gouv.fr, l’hameçonnage, les mots de passe trop simples ou réutilisés, le piratage d’appareils et les logiciels malveillants dominent, souvent par ingénierie sociale. Un mot de passe unique par compte et la double authentification neutralisent une grande partie de ces attaques.
Quelles sont les bases pour protéger son identité numérique ?
Il s’agit de limiter les informations publiques, d’utiliser des mots de passe distincts, d’activer la double authentification, de vérifier les messages avant de cliquer et de surveiller régulièrement les connexions à ses comptes. Le journal détaille les risques dans son dossier sur l’usurpation d’identité sur les réseaux sociaux.
Est-il obligatoire d’avoir une PSSI ?
Cela dépend du secteur et des exigences contractuelles ou de certification.
Pour une petite structure travaillant dans le digital ; formaliser quelques règles simples d’accès, de sauvegarde et de gestion des incidents répond au besoin et rassure les clients.