
Le freelance en cybersécurité est un indépendant qui vend son expertise de sécurité à plusieurs clients à la fois : audit, test d’intrusion, conformité, réponse à incident ou sensibilisation. En France, le TJM médian mesuré par TJMètre atteint 760 € par jour pour un consultant, soit 12 % de plus que la médiane des consultants freelances toutes spécialités confondues.
Le métier n’est pas réglementé : ce qui décide d’une mission, c’est une spécialité claire, une offre cadrée et la preuve que vous savez traduire un risque technique en décision pour le client. Voici comment s’y prendre, du choix de la spécialité à la facturation.
En résumé
- Le freelance en cybersécurité intervient sur des missions précises (pentest, audit, conformité, vCISO, formation) pour plusieurs clients, sans être salarié d’un seul.
- Le TJM médian est de 760 € en France, avec une moitié centrale du marché entre 650 € et 880 € par jour selon TJMètre.
- Une spécialité, une certification qui lui correspond et un portfolio de démonstrations pèsent plus qu’un CV généraliste.
- Pour démarrer : offres forfaitisées, autorisation signée avant tout test, assurance responsabilité civile professionnelle et plusieurs clients dès le début.
Ce que fait vraiment un freelance en cybersécurité
Un salarié de RSSI travaille pour une seule organisation. Le freelance, lui, est un contractant indépendant qui livre des services de sécurité à plusieurs clients en parallèle. Les missions courantes couvrent les tests d’intrusion, les évaluations de vulnérabilités et l’analyse de risques, la réponse aux incidents, le conseil de type RSSI à temps partagé (vCISO), la conformité, la rédaction de politiques et la formation à la sensibilisation.
Ce n’est pas un métier unique, mais un portefeuille de disciplines. Les plus utiles sont celles que le client peut comprendre et acheter facilement :
- Le test d’intrusion (pentest) : un audit technique qui identifie et exploite des vulnérabilités. Les livrables attendus sont un rapport détaillé, des preuves d’exploitation et un plan de remédiation priorisé.
- L’audit de configuration et la sécurité cloud : revue des accès, des paramètres, des sauvegardes, des messageries.
- La conformité : cadrage ISO 27001, cartographie des écarts, politiques de sécurité.
- La sensibilisation : ateliers phishing, bonnes pratiques de mots de passe, procédures en cas d’incident.
- Le conseil de direction : définir une feuille de route sécurité pour une PME qui n’a pas de responsable dédié.
Dans tous les cas, le consultant analyse et recommande, puis c’est le client qui tranche. Cette frontière compte : vous n’êtes pas responsable des arbitrages budgétaires du client, mais vous l’êtes de la clarté de vos conclusions.
Les meilleures missions commencent par une conversation sur les risques, pas par un catalogue de prestations. Un dirigeant de PME ne demande pas « un pentest », il demande si ses données clients sont à l’abri. Votre premier travail consiste à reformuler cette inquiétude en périmètre, en livrables et en priorités.
Compétences et certifications : ce qui rassure un client
Les clients ont forcément besoin d’être rassuré face à une activité sensible qui manque de réglementation. Voici 3 points à considérer :
1. Le socle technique
Les guides métier citent un socle commun : Linux, Windows Server, TCP/IP, pare-feu, outils SIEM, EDR et scanners de vulnérabilités, ainsi que la sécurité cloud. Ce socle s’acquiert par un parcours en informatique, en administration systèmes et réseaux, ou par une reconversion appuyée sur un laboratoire personnel.
2. Les certifications selon la spécialité
Le métier n’est pas réglementé, mais les certifications servent de standard de fait pour valider un savoir-faire technique. Le bon choix dépend de ce que vous vendez :
| Spécialité visée | Certifications souvent associées |
|---|---|
| Pentest | OSCP |
| Conformité et audit | ISO 27001 Lead Implementer ou Lead Auditor, CISA |
| Cloud | AWS Security Specialty |
| Management de la sécurité, rôle de RSSI | CISSP, CISM |
| Premiers pas | Security+, CEH |
Cette correspondance suit les recommandations d’un guide dédié aux consultants freelances. Inutile d’accumuler les sigles : une certification alignée sur votre offre rassure plus qu’une collection hétéroclite.
3. L’expérience prime, la rédaction différencie
Selon Hiscox France, l’expérience concrète passe avant le diplôme : le client veut la preuve que vous savez sécuriser un périmètre, formuler des recommandations actionnables et tenir vos engagements. Un rapport clair, qui traduit un risque technique en impact métier, est ce qui fait la différence entre deux profils techniquement équivalents.
Un exemple simple : « le serveur de messagerie expose un port d’administration » est un constat. « Un attaquant peut lire les courriels de la direction, voici la correction en une demi-journée » est une recommandation qu’un dirigeant peut valider. Entraînez-vous à écrire la deuxième version.
Si vous venez du marketing digital, du SEO ou de la gestion de communauté, vous avez déjà un atout : vous savez expliquer un sujet technique à un public non technique. Notre dossier sur la protection et la prévention contre les cyberattaques et celui sur les fondamentaux de la cybersécurité donnent le vocabulaire de base.
Choisir son statut en France
Le statut conditionne votre marge. Trois voies reviennent le plus souvent : la micro-entreprise, la SASU et le portage salarial.
En micro-entreprise, le chiffre d’affaires annuel ne doit pas dépasser 83600€ pour les prestations de services en 2026, d’après l’Urssaf. À 760€ par jour, ce plafond correspond à environ 110 jours facturés : un freelance très sollicité l’atteint vite. Au-delà, il faut changer de régime.
La SASU et le portage salarial n’ont pas de plafond de chiffre d’affaires, ce que rappellent les guides sur le freelancing cyber. Le portage convient bien pour tester une activité sans créer de structure, avec un statut de salarié. Nous détaillons le mécanisme dans notre article sur le portage salarial comme alternative à la micro-entreprise et dans celui consacré au portage salarial pour les freelances. Pour la logique fiscale côté indépendants du numérique, voir activité et fiscalité du freelance.
Quel que soit le statut, souscrivez une assurance de responsabilité civile professionnelle. Elle est conseillée car elle couvre les risques financiers liés aux dommages causés à des tiers : en sécurité, une erreur lors d’un test peut interrompre un service client.
Quel TJM pratiquer ?
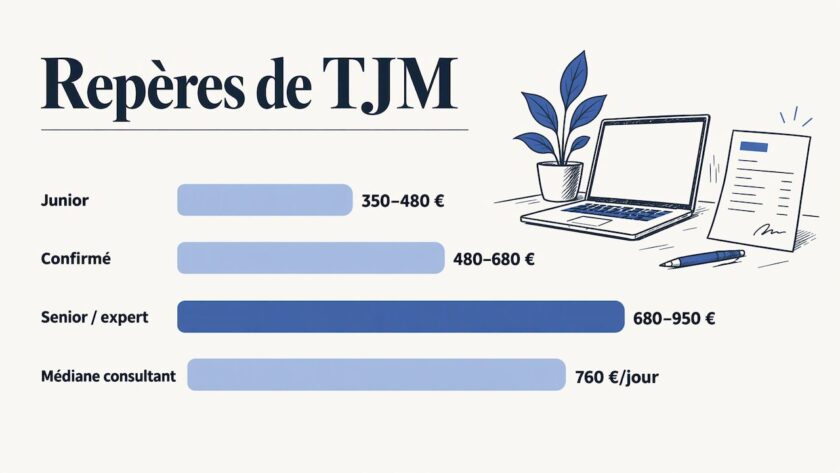
Les chiffres varient selon la source, la méthode et la spécialité. Le repère le plus récent et le mieux documenté : TJMètre donne un TJM médian de 760€ par jour pour un consultant cybersécurité, mesuré sur 176 réponses réelles. La moitié centrale du marché se situe entre 650€ (premier quartile) et 880€ (troisième quartile).
Par niveau d’expérience, des grilles indicatives situent en France 2026 :
| Profil | TJM indicatif |
|---|---|
| Junior (0 à 3 ans) | 350 à 480€ |
| Confirmé (3 à 7 ans) | 480 à 680€ |
| Senior ou expert | 680 à 950€ |
Ces mêmes grilles indiquent que Paris et l’Île-de-France affichent des tarifs supérieurs de 15 à 25 % à la province, et que les grands groupes et les ESN paient 20 à 40 % de plus que les PME et les startups. Pour un débutant, les guides évoquent un repère autour de 400 € par jour en 2026, qui dépend du type de mission vendue.
À l’étranger, les ordres de grandeur sont différents : aux États-Unis, un pentester facture 100 à 300 dollars de l’heure, et les CISO à temps partagé 200 à 400 dollars de l’heure. Ne transposez pas ces chiffres sur le marché français.
Calculer son vrai tarif
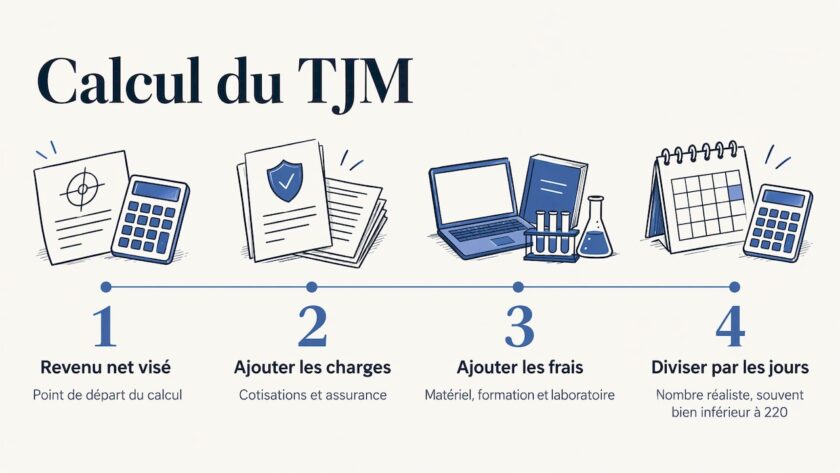
Un TJM n’est pas un salaire. Vous ne facturez pas tous les jours : prospection, veille, certification, administratif et inter-contrats pèsent lourd. Une règle simple : partez du revenu net que vous visez, ajoutez cotisations, assurance, matériel, formation et laboratoire, puis divisez par un nombre réaliste de jours facturés, souvent bien inférieur à 220.
Si le résultat tombe sous le repère du marché pour votre profil, vous avez une marge pour monter en gamme ; s’il le dépasse, il faut spécialiser davantage votre offre.
Trouver ses premières missions
Comment trouver ses premières missions en tant que freelance en cybersécurité.
Choisir une spécialité et formaliser une offre
La méthode recommandée tient en trois gestes : choisir une spécialité, formaliser une offre cadrée et constituer un portfolio avec un laboratoire et des audits de démonstration. Un client comprend « diagnostic sécurité de votre PME en trois jours » ; il ne comprend pas « consultant cyber polyvalent ».
Pour les premières missions, le même guide cite des offres simples et forfaitisées :
- Diagnostic pour TPE ou PME de deux à trois jours : 1500 à 2500€,
- Audit de configuration cloud : 2000 à 4000€,
- Atelier de sensibilisation au phishing : 600 à 1200€.
Ces montants, publiés en 2026, sont des repères. Un forfait rassure le client, qui connaît le coût final, et vous oblige à cadrer le périmètre avant de commencer.
Activer les bons canaux
Les pistes les plus citées sont votre ancien réseau professionnel, les ESN, les plateformes de mise en relation de freelances, les PME locales, les cabinets de DPO et les agences web. Ces dernières sont un terrain qui est particulièrement accessible : elles hébergent des sites et des comptes clients, manipulent des accès sensibles et n’ont presque jamais d’expert sécurité en interne. Pour comprendre leurs risques, lisez notre analyse pour lutter contre les cybermenaces dans le marketing digital.
Pour gagner des clients sans démarchage agressif, appliquez la logique d’un freelance de n’importe quel métier de la visibilité : publier régulièrement, montrer des cas concrets, se faire recommander. Nos conseils permettant de gagner ses premiers clients en community management, s’adaptent bien à la cybersécurité.
Cadrer chaque mission avant de toucher un système
Avant un test technique, exigez une autorisation signée et définissez par écrit le périmètre, les livrables, la confidentialité et les exclusions. Sans cela, un test d’intrusion peut être assimilé à une intrusion illégale. Le cadre contractuel protège autant le client que vous. Votre document de cadrage doit contenir au minimum :
1. Les systèmes et adresses autorisés, et ceux qui sont exclus,
2. Les dates et horaires des tests,
3. Les techniques autorisées (ingénierie sociale, tests de charge, etc.),
4. Les livrables et leur délai de remise,
5. La clause de confidentialité et la conservation des preuves,
6. Le contact à joindre en cas d’incident pendant le test.
Sachez aussi que l’ANSSI qualifie des prestataires d’audit via le référentiel PASSI, qui fixe des exigences sur le prestataire, son personnel et le déroulement des audits. Cette qualification s’adresse à des structures, mais elle montre le niveau d’exigence que certains donneurs d’ordre attendent : vous pouvez vous en inspirer pour structurer vos propres méthodes.
Difficultés et débouchés
Le marché est porteur : une enquête Fortinet rapportée par Le Monde Informatique auprès de plus de 2750 décideurs dans 32 pays et régions indique que 91 % utilisent ou expérimentent des outils de cybersécurité augmentés par l’IA.
Toujours selon cette enquête, 60 % voient le recrutement de profils cyber ayant une expérience en IA comme un défi majeur, et 63 % anticipent davantage de rôles de supervision et de gouvernance de l’IA dans les trois ans. Pour un freelance, l’axe est clair : sécurité des usages de l’IA, gouvernance et formation sont des spécialités à construire.
La principale difficulté est la dépendance à un seul client. Hiscox indique qu’elle expose l’indépendant à des risques financiers, juridiques et assurantiels, et que le risque devient élevé au-delà de 50 à 60 % du chiffre d’affaires.
Une longue mission en régie rassure au début, mais elle fragilise la trésorerie et votre pouvoir de négociation. Gardez un pipeline actif, même quand vous êtes à plein temps chez un client. Notre article sur la diversification des revenus d’un freelance propose des pistes transposables : formation, contenu, offres récurrentes.
_________________________
En suivant les métiers liés à la visibilité en ligne, nous voyons la cybersécurité devenir un sujet de tous les jours pour eux : comptes sociaux, sites, outils, accès partagés. Notre ligne éditoriale couvre l’évolution de l’IA, de la sécurité et des plateformes pour que chaque professionnel trouve un contenu adapté à son problème.
Notre lecture : le freelance qui réussit en cybersécurité n’est pas forcément le plus technique, c’est celui qui sait expliquer. Un client ne paie pas une liste de failles, il paie la capacité à décider quoi corriger en premier lieu. Choisissez une spécialité, formalisez une offre au forfait, écrivez des rapports lisibles, et construisez votre activité sur plusieurs clients plutôt que sur un seul.
Pour les indépendants du numérique, c’est aussi une occasion de monter en valeur : le SEO, le community management et le marketing d’influence exposent des accès et des données qui demandent une vraie hygiène de sécurité. Les professionnels qui l’intègrent à leur offre se distinguent.
FAQ
Faut-il un diplôme pour devenir freelance en cybersécurité ?
Non, le métier n’est pas réglementé. Les certifications servent de standard de fait pour valider vos compétences techniques, et l’expérience concrète compte souvent davantage que le diplôme. Choisissez la certification qui correspond à votre spécialité.
Quel est le TJM d’un freelance en cybersécurité en France ?
Selon TJMètre, le TJM médian d’un consultant est de 760 € par jour, avec une moitié du marché entre 650 € et 880 €. Il dépend de votre expérience, de votre ville, de la spécialité et du type de client.
Quel statut choisir pour débuter ?
La micro-entreprise est simple, mais plafonnée à 83600€ de chiffre d’affaires pour les prestations de services en 2026. La SASU et le portage salarial n’ont pas ce plafond. Vérifiez votre situation auprès de l’Urssaf ou d’un expert-comptable.
Comment trouver ses premiers clients ?
Proposez une offre forfaitisée dans une spécialité précise, puis activez votre réseau, les ESN, les agences web, les PME locales et les cabinets de DPO. Un portfolio fondé sur un laboratoire et des audits de démonstration appuie votre démarche.
Faut-il une assurance ?
La responsabilité civile professionnelle est conseillée : elle couvre les dommages causés à des tiers, un risque réel quand vous intervenez sur les systèmes d’un client.
Sources :
- TJMètre : TJM consultant cybersécurité freelance
- Urssaf : seuils de chiffre d’affaires 2026
- ANSSI : référentiels de qualification, PASSI
- Le Monde Informatique : l’IA creuse le déficit de compétences en cybersécurité
- Hiscox : devenir consultant cybersécurité freelance
- Hiscox : dépendance économique à un seul client
- Guide du consultant cybersécurité freelance
- Guide du freelance cybersécurité en France
- Fiche métier du consultant en cybersécurité
- Guide de l’expert cybersécurité indépendant
- Consultant cybersécurité freelance : guide pro
- Devenir expert en cybersécurité en indépendant
- Grille des TJM par métier freelance
- Freelance cybersecurity consulting : rôles et services
- Tarifs des consultants cybersécurité freelances aux États-Unis
Recommandations :
- Le portage salarial, une alternative à la micro-entreprise
- Les critères de sécurité à maitriser dans le domaine du digital
- Le portage salarial pour les freelances